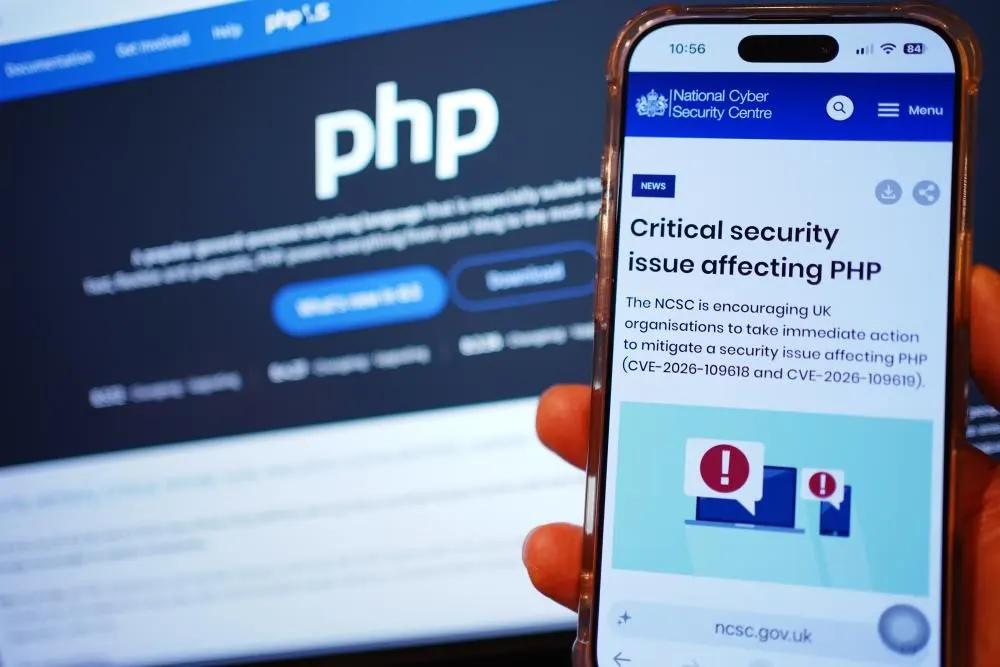
في يوليو 2004، أطلق الباحث الأمني ستيفان إيسر تحذيرًا من ثغرة خطيرة في لغة البرمجة PHP، التي تشغل نحو 70% من مواقع الإنترنت، إذ قد تسمح للمهاجمين بسرقة كلمات المرور وقواعد البيانات، وصولًا إلى الاستيلاء على مواقع كاملة.
لم يحظ التحذير بالاهتمام الكافي، وظلت الثغرة معروفة نظريًا من دون أن ينجح أحد في تحويلها إلى وسيلة هجوم عملية، حتى كشف الذكاء الاصطناعي خلال يومين طريقة لاستغلالها، مستعينًا بقدرته على تنفيذ محاولات برمجية شاقة يصعب على البشر مواصلتها بالسرعة نفسها.
تكمن خطورة ما حدث في أن التهديد لم يظهر فجأة، وإنما كانت العقبة تكمن في الوقت والجهد اللازمين لاستغلاله، ومع تراجع هذه العقبة بفضل أدوات الذكاء الاصطناعي، أصبحت ثغرات قديمة قادرة على التحول إلى مخاطر فعلية، وهو ما دفع باحثين إلى التحذير من أن ما حدث قد يكون بداية موجة أوسع من الهجمات.
يومان غيرا مسار البحث
في 30 يوليو، بدأ باحثون من شركة Calif المتخصصة في أمن الذكاء الاصطناعي، بالتعاون مع مبادرة «Patch the Planet» الأمنية التابعة لشركة OpenAI، اختبار أحد النماذج اللغوية الكبيرة على PHP، من دون توقع العثور على خلل بهذه الخطورة.
لكن النموذج توصل في 1 أغسطس إلى طريقة لاستغلال الثغرات، ثم اكتشف طرقًا أخرى خلال الأيام التالية، وفي وقت لاحق من الشهر نفسه، عثرت شركة Wiz المدعومة من غوغل على ثغرات إضافية قابلة للاستغلال في اللغة ذاتها، قبل الإعلان عن التصحيح والنتائج يوم الأربعاء.
ووصفت Wiz إحدى هذه الثغرات بأنها من أشد الثغرات خطورة في تاريخ البرمجيات، فيما رأى فياس سيكار، أستاذ هندسة الحاسوب في جامعة كارنيجي ميلون، أن التطور يؤكد تحذيرات قديمة من قدرة الذكاء الاصطناعي على اكتشاف عيوب الأنظمة واستغلالها بسرعة تفوق قدرة البشر.
وقال سيكار إن قطاع الأمن يحذر منذ فترة طويلة من كارثة أمنية محتملة، لأن الذكاء الاصطناعي يستطيع تنفيذ هذه المهام بسرعة كبيرة وبكفاءة تتجاوز البشر، مضيفًا أن ما حدث قد يكون الأول بين حالات كثيرة، وأنه يمثل جرس إنذار.
ولم يقتصر مصدر القلق على سرعة الاكتشاف، إذ أوضح الباحث ريان أوستن أن فريقه لم يستخدم نماذج ذكاء اصطناعي خاصة غير متاحة للجمهور، ما يعني أن الأدوات اللازمة للبحث عن الثغرات واستغلالها ليست حكرًا على المؤسسات المتخصصة.
كيف تحولت الثغرة إلى وسيلة للهجوم؟
يظهر الخلل عندما يستهلك الخادم الذي يشغل PHP ذاكرته بالكامل ويتعطل، إذ قد يترك الانهيار بيانات قديمة يمكن استغلالها لتسريب المعلومات أو تنفيذ تعليمات برمجية ضارة.
وكان المهاجم يحتاج إلى دفع الخادم نحو الانهيار في لحظة محددة، بما يسمح له بتجاوز قيود الحماية، وهي مهمة معقدة تتطلب محاولات متكررة ودقيقة، الأمر الذي جعل استغلال الثغرة غير عملي لفترة طويلة.
تمكن الذكاء الاصطناعي من تجاوز هذه العقبة بأكثر من طريقة، إحداها استغلت اختلافًا بين كيفية قياس PHP لأحجام الملفات المضغوطة وأحجامها بعد فك الضغط، ما أتاح تمرير ملفات تتجاوز القيود، فيما اعتمدت طريقة أخرى على إنشاء هياكل ملفات متداخلة بعمق، تؤدي إلى إرباك نظام المجلدات واستنزاف الذاكرة.
شبه نيك روجرز، الرئيس التنفيذي لشركة Fieldwork AI، الوضع السابق ببنك يصعب اقتحام خزنته لا لوجود حراس، وإنما لأن فتحها يتطلب تجربة عدد هائل من الرموز، وهي مهمة تستهلك وقتًا وجهدًا لا يستحقان العناء في نظر المهاجم.
ويقول روجرز إن تحويل الثغرة النظرية إلى وسيلة استغلال فعلية يتطلب عملًا ميكانيكيًا مرهقًا، بينما يستطيع الذكاء الاصطناعي مواصلة المحاولات حتى يعثر على الحل، من دون أن يشعر بالتعب أو يفقد تركيزه.
إصلاح الثغرة لا ينهي الخطر
رغم إصدار التصحيح، لا يزال التهديد قائمًا، إذ تستمر مواقع في استخدام إصدارات قديمة من PHP، كما أن إصلاح ثغرة واحدة لا يعني معالجة جميع مواطن الضعف في اللغة.
وزادت المخاوف بعدما رصدت شركة Cloudflare تسريبًا يبدو أنه كشف معلومات عن الثغرة قبل صدور التصحيح، ما أعقبه تنفيذ آلاف محاولات الاستغلال خلال الساعات السابقة للإعلان الرسمي.
وحذر آدم مايرز، نائب رئيس مكافحة الخصوم في شركة CrowdStrike، من أن المهاجمين لا يحتاجون إلى اكتشاف الثغرات بأنفسهم، إذ يمكنهم استغلالها بعد الكشف عنها، فيما لا يزال حجم الهجمات التي نجحت فعليًا غير واضح.
أما التخلي عن PHP والانتقال إلى لغة أخرى، فليس حلًا سهلًا، لأن ذلك يتطلب إعادة بناء التطبيقات التي تعتمد عليها، وهي عملية مكلفة، بحسب مايرز، ما يجعل تحسين أمن البرمجيات القائمة ضرورة يصعب تجاوزها.
ويرى مادهو شاشانكا، الشريك المؤسس لشركة Concentric AI، أن المؤسسات مطالبة بالتعامل مع كل عملية تشغيلية باعتبارها مصدرًا محتملًا للخطر، خصوصًا أن تأجيل تحديث البرامج لبضعة أيام قد يترك ثغرات مفتوحة أمام مهاجمين لم تعد تنقصهم القدرة على استغلالها.
ويختصر شاشانكا التحول الذي أحدثه الذكاء الاصطناعي بقوله إن كثيرًا من الثغرات لا تُستغل لأن الوصول إليها يتطلب جهدًا كبيرًا، لكن الذكاء الاصطناعي جعل هذا الجهد بلا قيمة.