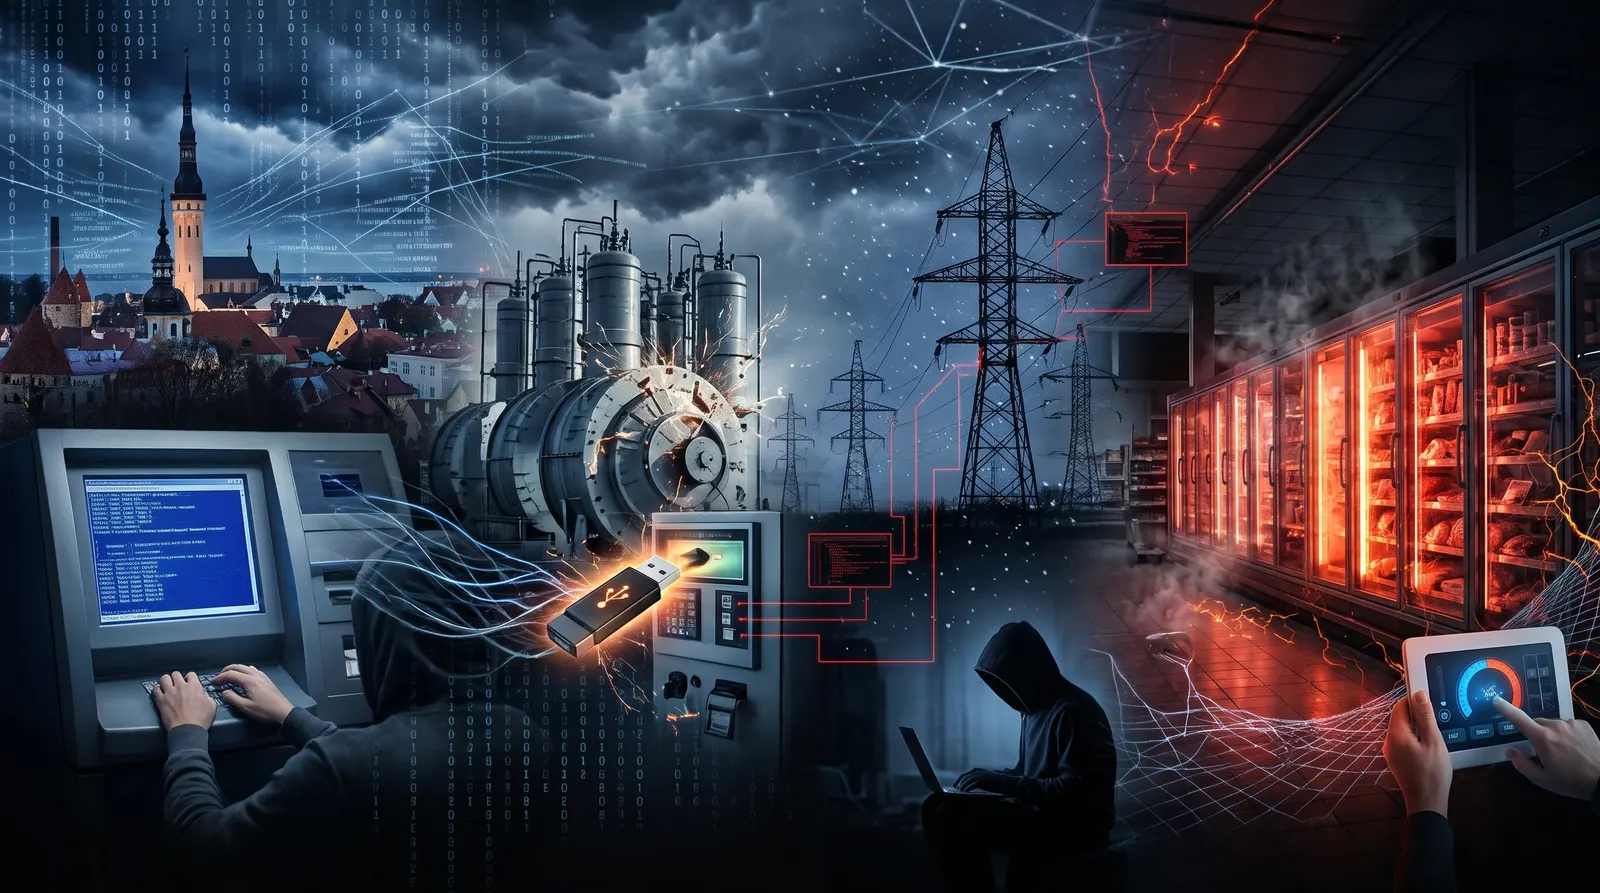
في ربيع عام 2007، كان المواطن في العاصمة الإستونية تالين يحاول تحويل مبلغ من حسابه المصرفي أو قراءة صحيفة صباحية على الإنترنت، فيجد الشاشة متجمدة. وبعد ثماني سنوات، في شتاء ديسمبر 2015، جلس نحو 225 ألف إنسان في غرب أوكرانيا في الظلام والبرد بعد أن انقطعت الكهرباء عن منازلهم بضغطة زر عن بُعد. وفي خريف عام 2026، استيقظ متسوقون في مئات المتاجر الكبرى بفرنسا وسبع دول أوروبية ليجدوا ثلاجات اللحوم والألبان والمجمدات قد تحوّلت فجأة إلى أفران تصل حرارتها إلى 50 درجة مئوية.
عبر هذه المحطات المتعاقبة، تتكشف قصة التحول الأخطر في العصر الرقمي. القصة ليست مجرد تطور في برامج الحاسوب أو تعقيد الشفرات البرمجية، وإنما انتقال الهجوم الإلكتروني من حجب شاشة وتعطيل موقع، إلى إتلاف معدات صناعية ثقيلة، وقطع الكهرباء، وتخريب سلاسل الإمداد الغذائي اليومية للبشر، مع بقاء سؤال الفاعل الحقيقي معلقًا في كثير من الأحيان بين الأدلة التقنية والإنكار أو الغموض السياسي.
ربيع إستونيا 2007.. شلل رقمي
تبدأ المحطة الأولى في بلد صغير على بحر البلطيق يبلغ عدد سكانه نحو 1.4 مليون نسمة، كان يُعد وقتها نموذجًا أوروبيًا رائدًا في "الحكومة الإلكترونية". ففي أواخر أبريل 2007، اندلعت أزمة حادة بين إستونيا وروسيا عقب قرار السلطات الإستونية نقل نصب "الجندي البرونزي" التذكاري السوفيتي من وسط تالين إلى مقبرة عسكرية في أطراف المدينة، وهو ما فجّر احتجاجات دامية في الشارع أعقبتها موجات متلاحقة من الهجمات الإلكترونية استمرت بين ثلاثة وأربعة أسابيع، وبلغت ذروتها مطلع مايو وخلال يومي الثامن والتاسع من مايو بالتزامن مع احتفالات روسيا بيوم النصر، بحسب ما وثقته صحيفة "The Guardian" ومركز التميز للدفاع السيبراني التابع لحلف "NATO" ("CCDCOE").
اعتمدت تلك الهجمات على أسلوب حجب الخدمة الموزع ("DDoS")، حيث جرى تسخير شبكة عالمية تضم قرابة مليون حاسوب مخترق لإغراق الخوادم الإستونية بسيل من الطلبات وصل في ذروته إلى 90 ميغابت في الثانية لمدة عشر ساعات متواصلة. وطالت الموجة مواقع الرئاسة والبرلمان ومعظم الوزارات، إلى جانب الأحزاب السياسية، وثلاثًا من أكبر ست مؤسسات صحفية مثل صحيفة "Postimees"، واثنين من أكبر البنوك، ما أجبر أكبر مصرف في البلاد "Hansabank" على إيقاف خدماته الإلكترونية لأكثر من ساعة في العاشر من مايو بخسائر قُدّرت بمليون دولار، ودفع المؤسسات الإستونية إلى حجب الوصول عن عناوين الإنترنت القادمة من الخارج لحماية المستخدمين في الداخل.
ورغم حجم الإرباك، يؤكد مركز "CCDCOE" أن هجمات إستونيا لم تُحدث أي دمار مادي ولم ترقَ آنذاك إلى مستوى الحرب العسكرية التقليدية، وهو ما عبّر عنه وزير الدفاع الإستوني ياك آفيكسو بإقراره أن المادة الخامسة من ميثاق "NATO" لم تكن تصنّف الهجوم الإلكتروني كعمل عسكري يستوجب الدفاع الجماعي التلقائي. وعلى صعيد المسؤولية، انقسم المشهد بين ما ثبت تقنيًا وما بقي اتهامًا سياسيًا؛ فقد نشرت الخارجية الإستونية عناوين إنترنت مهاجمة مصدرها روسيا—بعضها يعود لمؤسسات رسمية—وأُلقي القبض على شاب يبلغ 19 عامًا في تالين، فيما نفى السفير الروسي لدى الاتحاد الأوروبي فلاديمير تشيجوف أي تورط لحكومته معتبرًا أن "الفضاء الإلكتروني في كل مكان"، وخلص تحقيق السلطات الإستونية لاحقًا إلى غياب دليل تقني قاطع يربط الكرملين مباشرة بالعملية رغم وضوح طابعها المنسق.
ستاكسنت 2010.. تخريب المعدات
إذا كانت هجمات إستونيا قد أغلقت نوافذ التواصل والخدمات المصرفية مؤقتًا، فإن دودة "Stuxnet" التي اكتُشفت عام 2010 مثّلت ميلاد أول سلاح رقمي مصمم لإحداث تدمير مادي ملموس. ففي يناير 2010، لاحظ مفتشو الوكالة الدولية للطاقة الذرية في منشأة "Natanz" لتخصيب اليورانيوم في إيران أن أجهزة الطرد المركزي تتعطل بمعدل غير مسبوق دون تفسير واضح، قبل أن تعثر شركة أمن رقمي في بيلاروسيا بعد خمسة أشهر على ملفات خبيثة داخل حواسيب إيرانية كانت تعيد تشغيل نفسها باستمرار.
وتكشف فصول كتاب "Countdown to Zero Day" للصحفية المتخصصة كيم زتر، التي نشرتها مجلة "WIRED"، كيف نجح المهاجمون في اختراق منشأة معزولة تمامًا عن الإنترنت. ففي 22 يونيو 2009، أُطلقت نسخة مطورة من الدودة ("Stuxnet 1.001") مستهدفةً أربع شركات إيرانية تعمل في أنظمة التحكم الصناعي والأتمتة ولها صلة بمشروع "Natanz"—وهي "Foolad Technic" و"Behpajooh" و"Neda Industrial Group" و"Control Gostar Jahed"—لتحويل موظفيها إلى ناقلين غير مدركين للسلاح الرقمي عبر وحدات التخزين المحمولة ("USB"). وبعد أسابيع قليلة، اشتكى مهندس تحكم في شركة "Neda" على منتدى مستخدمي "Siemens" من خطأ غامض ينتقل حصريًا عبر ذاكرات "USB".
وبحسب تحليلات شركتي "Kaspersky" و"Symantec" التي نقلتها صحيفة "The Guardian"، استغلت "Stuxnet" ثغرات غير مكتشفة ("Zero-Day") في أنظمة "Windows" للوصول إلى وحدات التحكم المنطقي القابلة للبرمجة ("PLC") من طراز "Siemens" التي تدير محولات التردد المسؤولة عن سرعة دوران أجهزة الطرد المركزي. وعندما كانت الدودة ترصد محركات تعمل بالترددات العالية الخاصة بتخصيب اليورانيوم (بين 807 و1210 هرتز)، كانت ترفع سرعتها فجأة إلى 1410 هرتز ثم تهبط بها إلى 2 هرتز ثم ترفعها إلى 1064 هرتز، ما يولّد إجهادًا ميكانيكيًا يمزّق الأجهزة من الداخل، بينما تعرض شاشات المهندسين بيانات مزيفة توحي بأن كل شيء يسير بانتظام. وأدى هذا التخريب الصامت إلى تراجع عدد أجهزة الطرد العاملة في "Natanz" بمقدار 984 جهازًا بين يونيو ونوفمبر 2009، وإتلاف نحو خُمس إجمالي الأجهزة الإيرانية وفق تقديرات "Kaspersky".
ورغم إجماع الباحثين في "Symantec" و"Kaspersky" على أن تطوير "Stuxnet" تطلب فريقًا متخصصًا وتمويلًا حكوميًا لا يملكه أفراد، ظلت الهوية الرسمية لمنفذي العملية بلا إعلان حكومي، ليبقى الإسناد التقني متقدمًا على الاعتراف السياسي العلني.
شتاء أوكرانيا 2015.. كهرباء منقطعة
في الثالث والعشرين من ديسمبر 2015، انتقل السلاح الرقمي من المنشآت النووية المغلقة إلى البنية التحتية المدنية التي تمس حياة الناس مباشرة. ففي ذلك المساء الشتوي، تعرّضت ثلاث شركات إقليمية لتوزيع الكهرباء في غرب أوكرانيا—من بينها شركة "Prykarpattyaoblenergo" في منطقة إيفانو فرانكيفسك—لهجوم إلكتروني متزامن خلال ثلاثين دقيقة فقط، أدى إلى انقطاع التيار الكهربائي عن نحو 225 ألف مشترك لساعات وسط البرد، بحسب التقرير الرسمي لوكالة الأمن السيبراني وأمن البنية التحتية الأمريكية ("CISA") وتحليل شركة "ESET".
تكشف التحقيقات التقنية أن العملية لم تكن وليدة لحظتها؛ إذ سبقتها أشهر من الاستطلاع بعد تسلل المهاجمين عبر رسائل تصيد إلكتروني انتحلت صفة البرلمان الأوكراني وحملت مرفقات "Microsoft Office" خبيثة زرعت بابًا خلفيًا من عائلة "BlackEnergy" لسرقة بيانات الدخول المشروعة. وفي ليلة الهجوم، دخل مشغلون بشريون عن بُعد عبر شبكات "VPN" وأدوات الإدارة الداخلية إلى أنظمة التحكم الصناعية ("ICS")، وأخذوا يفصلون قواطع التيار في المحطات الفرعية واحدة تلو الأخرى.
ولم يكتفِ المهاجمون بقطع الكهرباء، وإنما تعمّدوا شلّ قدرة المهندسين على استعادتها؛ ففصلوا أنظمة الطاقة الاحتياطية ("UPS") عن الخوادم، وأعطبوا البرمجيات الثابتة لمحولات الاتصال ("Serial-to-Ethernet")، واستخدموا برمجية "KillDisk" لمسح ملفات التشغيل وواجهات التحكم، بالتوازي مع إغراق مراكز اتصال الطوارئ بالمكالمات لمنع المواطنين من الإبلاغ، ما اضطر الفرق الفنية إلى الانتقال ميدانيًا لإعادة تشغيل المحطات يدويًا. وفي تحديث لاحق لتقريرها، أعلنت "CISA" رسميًا إسناد الحكومة الأمريكية هذا الهجوم إلى جهات سيبرانية تابعة للدولة الروسية.
خريف 2026.. ثلاجات بأثر عكسي
بعد عقد كامل من قطع الكهرباء في أوكرانيا، كشف خريف عام 2026 وجهًا جديدًا وأكثر التصاقًا بحياة الناس اليومية: اختراق الأجهزة المتصلة بالإنترنت في سلاسل البيع بالتجزئة. ففي أكتوبر 2026، سيطر مهاجمون عن بُعد على وحدات التبريد والتجميد في نحو 700 متجر كبير في فرنسا—من بينها سلاسل "Intermarché" و"Coopérative U" و"Carrefour" و"Leclerc" و"Monoprix"—فرفعوا درجات حرارة آلاف الثلاجات والمجمدات من 27 درجة تحت الصفر إلى أكثر من 50 درجة مئوية، ما تسبب في اندلاع حرائق وإتلاف كميات هائلة من اللحوم الطازجة والألبان والأغذية المجمدة بخسائر قُدّرت بعشرات الملايين من اليوروهات وتجاوزت في بعض المتاجر الفردية 130 ألف يورو، بحسب ما وثقته صحيفة "The Guardian".
ولم يتوقف الأمر عند حدود فرنسا؛ ففي الثاني من نوفمبر 2026، ضربت موجة ثانية متاجر كبرى في سبع دول أوروبية على الأقل—هي بلجيكا وإستونيا وأيرلندا وفنلندا ولوكسمبورغ وهولندا والسويد—حيث ارتفعت حرارة وحدات التبريد ليلًا إلى 50 درجة مئوية في متاجر تابعة لسلاسل مثل "Ahold Delhaize" و"ICA" و"Coop" و"Carrefour Belgium" و"SuperValu". ووصف مفوض الاتحاد الأوروبي للغذاء والزراعة كريستوف هانسن هذه الهجمات المتكررة بأنها "محاولة متعمدة لتعطيل سلسلة الإمداد الغذائي وتقويض ثقة المستهلكين فيها".
وعلى المستوى التقني، أوضح خبراء الأمن السيبراني في شركتي "SentinelOne" و"Tributech" أن الهجوم الفرنسي استغل ثغرات معروفة وغير محدّثة في وحدات التحكم بالبرودة—معظمها من إنتاج الشركة الدنماركية "Danfoss" إلى جانب شركتين أخريين رصدتهما الوكالة الوطنية الفرنسية لأمن نظم المعلومات ("Anssi")—لافتين إلى أن آلافًا من أجهزة التقنية التشغيلية في قطاع التجزئة لا تزال مكشوفة عبر الإنترنت، وأن غياب أي مطالب مالية للفدية يرجّح دافع التخريب المتعمد. ومع ذلك، ورغم فتح الادعاء العام في باريس تحقيقًا رسميًا وتكليف رئيس الوزراء سيباستيان ليكورنو وكالة "Anssi" بالتحري وسط مخاوف أوروبية من هجمات هجينة ترعاها دول، لم تعلن السلطات حتى صدور تقرير "The Guardian" في الثاني من نوفمبر عن هوية الجهة المنفذة، ولم تتبنَّ أي جهة المسؤولية.
درس عقدين من الصراع الرقمي
تُظهر الرحلة الممتدة بين تالين 2007 ونطنز 2010 وغرب أوكرانيا 2015 ومتاجر فرنسا وأوروبا في 2026 كيف اتسع نطاق السلاح الرقمي ليشمل كل ما يعتمد على شريحة إلكترونية واتصال بالشبكة: من مواقع الحكومة والبنوك، إلى أجهزة الطرد المركزي النووية، فشبكات الكهرباء، وصولًا إلى ثلاجة الطعام في الحي. وفي كل محطة من هذه المحطات، ظل التحدي المزدوج قائمًا: سد الثغرات في الأجهزة التشغيلية التي تدير حياتنا اليومية، ومواجهة خصوم يتحركون في مساحة رمادية تتقدم فيها آثار التخريب على الاعتراف الرسمي بالمسؤولية.