في مرأب صغير بمدينة تشيبستو جنوب ويلز، تحولت فحوص السيارات إلى معاملات ورقية بعدما تعطل النظام الإلكتروني الذي يعتمد عليه دين بريستلي منذ صباح الأربعاء، فلم يعد قادرًا على طباعة الشهادات والمستندات اللازمة للعملاء، رغم أن إجراء الفحوص نفسها ظل ممكنًا وقانونيًا.
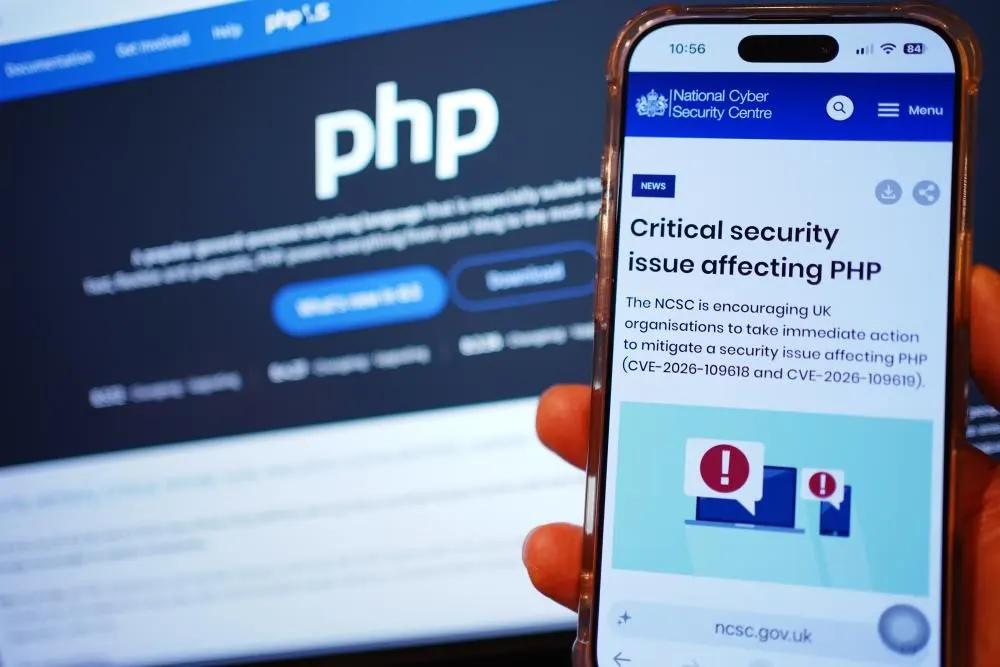
لم يكن ما واجهه بريستلي عطلًا محليًا عابرًا، وإنما وجهًا من وجوه اضطراب أوسع أصاب مواقع وخدمات حول العالم، بعدما كُشفت ثغرات أمنية خطيرة في لغة البرمجة PHP، المستخدمة على نطاق واسع في تشغيل المواقع الإلكترونية، فسارعت حكومات وشركات إلى تعطيل بعض خدماتها احترازيًا، فيما انشغلت فرق التقنية بفحص الأنظمة وتثبيت التحديثات اللازمة.
تكمن خطورة الواقعة في أن الخلل لا يرتبط بموقع واحد أو شركة بعينها، وإنما بلغة برمجية تعتمد عليها أجزاء واسعة من الإنترنت، وهو ما وسّع نطاق الاستنفار، رغم عدم الإعلان حتى الآن عن أي اختراق ناجح، مع تحذيرات من أن التداعيات قد تحتاج إلى أسابيع أو أشهر حتى تتضح بالكامل.
خدمات تتوقف قبل وقوع الاختراق
في بريطانيا، دفعت الإجراءات الاحترازية الحكومة إلى إخراج خدمات رقمية من العمل مؤقتًا، إذ أبلغت وزيرة التكنولوجيا، البارونة لويد من إيفرا، مجلس اللوردات بتعطل 32 خدمة حكومية بالكامل و4 خدمات أخرى جزئيًا.
وأوضحت أن التعطل نتج إلى حد كبير عن إجراءات اتُخذت لحماية الأنظمة خلال تثبيت التحديثات الأمنية وتطبيق تدابير الحد من المخاطر، فيما لم تكشف الحكومة عن أسماء الخدمات المتأثرة، مؤكدة أن الخدمات العامة الحيوية واسعة النطاق التي تواجه الجمهور لم تتضرر.
وقالت الحكومة إن فرقها شرعت في تحديد مواطن الانكشاف المحتملة ومعالجتها، وإن خبراءها يواصلون العمل مع OpenAI وشركاء دوليين، وشدد متحدث باسمها على أن توقف الخدمات لا يعني تعرضها للاختراق، بينما وصف أولي وايتهاوس، كبير مسؤولي التكنولوجيا في المركز الوطني للأمن السيبراني البريطاني، الواقعة بأنها «غير مسبوقة»، مؤكدًا عدم وجود مؤشرات على نجاح أي اختراق.
لغة برمجية خلف مواقع بالملايين
تعود أهمية الثغرات إلى انتشار PHP، وهي لغة تعمل خلف واجهات المواقع الإلكترونية، وتعالج البيانات اللازمة لعرض الصفحات وتشغيل التطبيقات، وقد ظهرت في أوائل التسعينيات، لكنها ما زالت مستخدمة في منصات مثل ويكيبيديا والمتاجر الإلكترونية ونظام WordPress الذي تعتمد عليه مواقع عديدة.
وبحسب شركة الأمن السيبراني Wiz، التي ساهمت في اكتشاف الثغرات، تشغّل PHP نحو 70% من مواقع الإنترنت، وقد أُطلق على الخلل اسم «php2shell»، مع الإشارة إلى أن الثغرات كامنة في اللغة نفسها وتمتد إلى إصدارات سابقة متعددة.
وحذرت مؤسسة PHP، المسؤولة عن صيانة اللغة، من أن الظروف المناسبة قد تسمح لمهاجم لا يحتاج إلى إثبات هويته بالدخول إلى الخادم وتنفيذ تعليمات برمجية عن بُعد، وهو ما يفسر لجوء المؤسسات إلى فحص أنظمتها وتحديثها حتى قبل ظهور دليل على اختراقها.
من آلاف المحاولات إلى ملايين
لم يبدد غياب الاختراقات المؤكدة المخاوف من استغلال الثغرات، إذ كشف ماثيو برينس، رئيس شركة Cloudflare المتخصصة في البنية التحتية للإنترنت، عن ارتفاع سريع في المحاولات التي رصدتها الشركة عبر شبكتها.
وأوضح برينس أن الشركة سجلت آلاف المحاولات خلال الساعات العشر السابقة للإعلان العلني عن الثغرات، ثم ارتفع العدد إلى عشرات الآلاف خلال 45 دقيقة من الإعلان، ومئات الآلاف خلال ساعتين، قبل أن يصل إلى ملايين المحاولات لاحقًا.
وأعلنت Amazon أيضًا رصد محاولات لاستغلال الثغرات، مع استمرار مواقعها في العمل بصورة طبيعية، بينما علقت شركة الاتصالات الفرنسية Orange الوصول إلى بعض الخدمات عالميًا أثناء تطبيق الإصلاحات الأمنية، وعادت مواقع أخرى كانت قد توقفت مؤقتًا إلى العمل بعد فحص أنظمتها.
سباق تحكمه الساعات
أصبح توقيت الاستجابة عاملًا حاسمًا في احتواء الخطر، إذ قال مات هال، نائب رئيس الاستخبارات والاستجابة السيبرانية في شركة NCC Group، إن «النافذة الزمنية للاستجابة تقلصت بصورة كبيرة»، موضحًا أن استغلال الثغرات الذي كان قد يستغرق أسابيع قبل سنوات قد يحدث اليوم خلال أيام أو ساعات.
وتفرض سرعة التصاعد ضغطًا متزايدًا على فرق الأمن والمطورين المكلفين بفحص الأنظمة وتثبيت التحديثات، وهو ما دفع هال إلى التحذير من الإنهاك الذي قد يصيب العاملين خلال الاستجابة للحوادث، داعيًا إلى توزيع الأعباء وإتاحة وقت للراحة، ومؤكدًا أن «المرونة تعتمد على الأشخاص بقدر اعتمادها على التكنولوجيا».
في مرأب بريستلي، ظهر أثر الثغرة في أوراق تتراكم ومعاملات تتأخر، وعلى امتداد الإنترنت، انشغلت المؤسسات بإغلاق منافذ الخطر قبل استغلالها، وبينما لم تُعلن اختراقات ناجحة حتى الآن، ظلت سرعة تطبيق الإصلاحات هي العامل الفاصل بين خلل يستدعي الاحتياط وثغرة قد تتحول إلى اختراق فعلي.